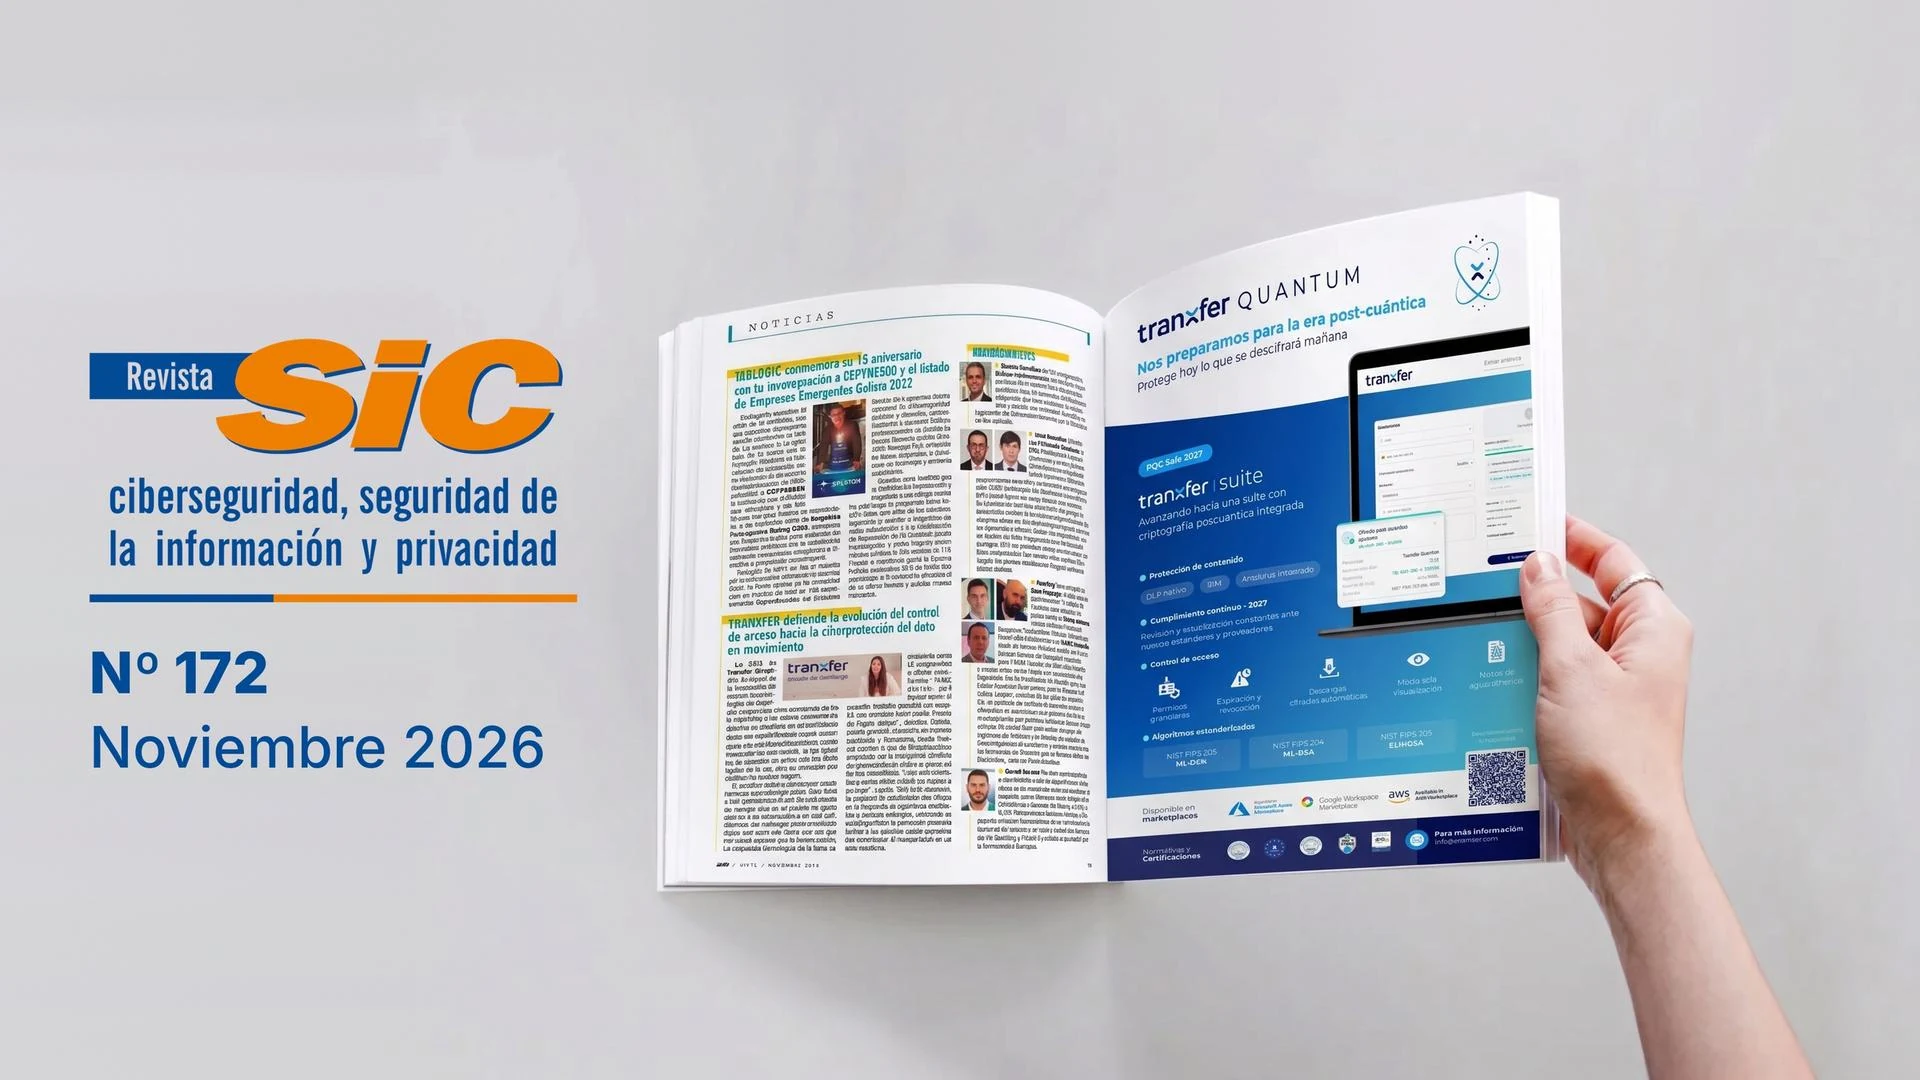
La edición de noviembre de Revista SIC (nº172), una de las publicaciones de referencia en ciberseguridad en España, recoge la visión de Tranxfer sobre uno de los retos actuales de la seguridad corporativa: proteger la información una vez que sale de la organización. En el mismo número presentamos también Tranxfer Quantum, nuestra hoja de ruta para afrontar la era post-cuántica.
El reto ya no es que los datos no salgan, sino que circulen de forma segura
En la nota publicada en la revista, nuestra CEO, Eli Bernal, explica la necesidad de adaptar las estrategias de seguridad a un entorno en el que la regulación y las nuevas amenazas redefinen los perímetros empresariales.
Las organizaciones trabajan conectadas con clientes, proveedores y socios con los que comparten información cada día. En ese contexto, el objetivo ya no es evitar que los datos salgan de la red, sino conseguir que circulen de manera segura.
Zero Trust y SASE: un avance real que deja un hueco
Arquitecturas como Zero Trust o las plataformas SASE han supuesto un avance real en el control de quién accede a la información y en qué condiciones. Sin embargo, dejan una zona sin cubrir cuando los datos abandonan la organización.
Ahí es donde se sitúa Tranxfer, como complemento a esas plataformas:
«SASE decide qué puede hacer el usuario. Tranxfer permite que aquello que necesita hacer pueda hacerlo de forma segura.»
Esto es especialmente relevante en los sectores regulados y financieros. En ellos conviven infraestructuras avanzadas con el intercambio diario de documentación crítica por correo electrónico, algo que normativas como DORA y NIS2 ya obligan a corregir.
Tranxfer Quantum: preparándonos para la era post-cuántica
La amenaza conocida como harvest now, decrypt later (cosecha ahora, descifra después) consiste en interceptar hoy datos cifrados para descifrarlos cuando la computación cuántica lo permita. Por eso la información que se intercambia hoy necesita una protección pensada para mañana.
Tranxfer Quantum es un proceso estructurado, con fechas concretas y revisado cada trimestre:
- Diagnóstico y gobernanza (en curso, julio–diciembre 2026): inventario criptográfico completo (CBOM) y creación de un Comité de Revisión Criptográfica.
- Migración PQC (Q2 2027): incorporación de los algoritmos estandarizados por el NIST (FIPS 203 ML-KEM, FIPS 204 ML-DSA y FIPS 205 SLH-DSA) en toda la plataforma, empezando por los sistemas críticos y expuestos.
- Cumplimiento continuo (desde 2027): revisión permanente ante nuevos estándares, guías del NIST y proveedores.
Este enfoque se apoya en la prevención: anticiparse cuesta mucho menos que recuperarse de un ciberincidente.
Léelo en Revista SIC
Puedes consultar la nota y la página de Tranxfer Quantum en la edición digital de Revista SIC nº172 (noviembre 2026), en las páginas 69 y 32 respectivamente.
👉 Leer Revista SIC nº172
👉 Conoce la hoja de ruta de Tranxfer Quantum